Das war eine Übung.
Die Nachricht, auf deren Link du geklickt hast, kam nicht von der Geschäftsführung – obwohl Name und Foto genau passten. Sie war Teil einer internen Awareness-Kampagne zum Thema Identitätsmissbrauch: wie leicht sich im Arbeitsalltag vortäuschen lässt, jemand anderes zu sein.

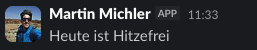
Das eine harte Signal: „APP" heißt kein Mensch – hier schreibt eine App unter dem Namen der Geschäftsführung.
Es hört nicht beim Namen auf
Der gefälschte Absender im Chat war erst der Anfang. Auch Gesicht und Stimme lassen sich heute überzeugend nachbilden. Sieh selbst: Dieses Video zeigt „die Geschäftsführung" – jedes Bild, jedes Wort ist computergeneriert. Diese Ankündigung hat nie stattgefunden.
Das Beunruhigende: Für so ein Video genügen heute wenige öffentliche Fotos und Sekunden Stimme – kein Spezialwissen, kurze Zeit. Auge und Ohr sind damit kein Nachweis von Identität mehr.
Was hier passiert ist
Zweimal wurde dieselbe Masche benutzt: eine fremde Identität. Im Chat schrieb ein Bot unter dem Namen und Foto der Geschäftsführung. Im Video wurden ihr Gesicht und ihre Stimme künstlich nachgebildet. Beides ist Identitätsmissbrauch – jemand tritt als eine Person auf, die er nicht ist.
Es wurden keine Zugangsdaten abgefragt und keine Schäden verursacht. Und das Entscheidende: Dafür wurde nichts „gehackt" – es lief über ein ganz normales internes Werkzeug, das wir alle täglich nutzen.
Woran es erkennbar war
Nicht am Video. Die Bildqualität wird jeden Monat besser – sich darauf zu verlassen, „echt" von „gefälscht" mit bloßem Auge zu unterscheiden, ist die falsche Strategie. Was bleibt, sind zwei überprüfbare Merkmale:
Der „APP"-Badge
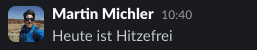
Menschen haben keinen Badge. Eine Nachricht mit „APP" stammt von einer Anwendung – jeder kann eine solche App anlegen und ihr einen beliebigen Namen und ein beliebiges Bild geben.
Identität lässt sich nicht durch Hinsehen bestätigen
Wer etwas verlangt – Geld, Zugänge, Daten, Eile – wird über einen zweiten, bekannten Kanal bestätigt: ein kurzer Anruf, eine Nachricht an die bekannte Nummer. Nicht der Absender entscheidet über deine Reaktion, sondern die Art der Aufforderung.
Nicht nur der Chef – auch der Kollege
Der Trick funktioniert mit jeder Identität im Workspace – und der Bot muss Namen und Foto nicht einmal selbst nachbauen. Über die Nutzer-ID einer Person zieht er sich deren echten Namen und deren echtes Profilbild direkt aus Slack und postet damit. In Sekunden entsteht eine Nachricht, die aussieht, als käme sie von der Person zwei Schreibtische weiter. Das Einzige, was sich nicht überschreiben lässt, ist der APP-Badge.
Der Angriff kam von innen
Damit das klar ist: Trivial ist so ein Angriff nicht. Er kommt nicht von irgendjemandem im Internet. Man muss bereits einen Fuß im Inneren haben – Zugang zu unserem Slack-Workspace und dazu Zugriff auf einen gültigen Zugangsschlüssel, der nur intern existiert. Genau das ist die eigentliche Hürde. Wird sie aber überwunden – durch eine Person mit Zugang oder durch einen zuvor gekaperten Account –, dann reichen zwei ganz alltägliche Schwachstellen aus, und es braucht keinen klassischen „Hack" mehr:
Ein internes Tool mit zu weiten Rechten
Eine kleine Automatisierung („Bot") war so berechtigt, dass sie unter beliebigem Namen und Bild in nahezu jeden Kanal schreiben konnte – ohne dort sichtbar Mitglied zu sein. Damit lässt sich jede Identität annehmen.
Ein sorglos verwahrter Zugangsschlüssel
Der Zugangsschlüssel (Token) zu diesem Bot lag an einem Ort, der leicht zu finden und zu teilen ist. Wer ihn hat, kann all das tun. Solche Schlüssel landen im Alltag schnell in einem Wiki, einem Ticket, einem Chat oder einem Screenshot.
Der spektakuläre Teil – der Deepfake – ist nur die Wirkung. Die eigentliche Ursache ist unauffällig: wie interne Werkzeuge konfiguriert und wie Zugangsdaten aufbewahrt werden. Genau daran arbeiten wir gerade mit den Verantwortlichen. Und dein Beitrag hält genau diese Hürde hoch: Zugangsschlüssel gehören an einen sicheren Ort – nie in Wiki, Chat oder Screenshot. Und wenn doch mal einer abhandenkommt: melden, nicht verstecken.
Beim nächsten Mal
Drei Schritte, die immer gelten
- Innehalten. Alles, was Geld, Zugangsdaten, Daten oder Dringlichkeit enthält, ist ein Anlass zum Prüfen – egal, wie vertraut der Absender wirkt.
- Zweiter Kanal. Bestätige die Aufforderung über einen anderen, bekannten Weg. Nicht über denselben Chat.
- Melden. Verdacht an den Helpdesk. 24/7 für euch da. Melden ist immer richtig – auch dann, wenn du vorher geklickt hast.